
Introducción
La captura de tres sospechosos vinculados al grupo ciberdelictivo VasyGrek representa una anomalía notable en el panorama de seguridad ruso, donde las organizaciones de hackers suelen operar con impunidad durante años a pesar de la vigilancia constante. La Oficina del Ministerio del Interior de Rusia confirmó el lunes el desmantelamiento de la infraestructura técnica y la identificación de los miembros clave tras una investigación conjunta con expertos de Kaspersky. Este operativo no solo elimina nodos activos de una red que lleva activa desde 2016, sino que envía una señal a otros actores del cibercrimen ruso sobre el fin de la pasividad estatal frente a operaciones que, aunque locales en su origen, poseen alcance transfronterizo y motivación estrictamente financiera. Para los equipos de DevOps y seguridad corporativa, este caso ilustra cómo la convergencia entre inteligencia de amenazas y acción policial puede neutralizar vectores de ataque persistentes como el phishing dirigido y las herramientas de administración remota (RAT) adquiridas en mercados oscuros.
Qué ocurrió
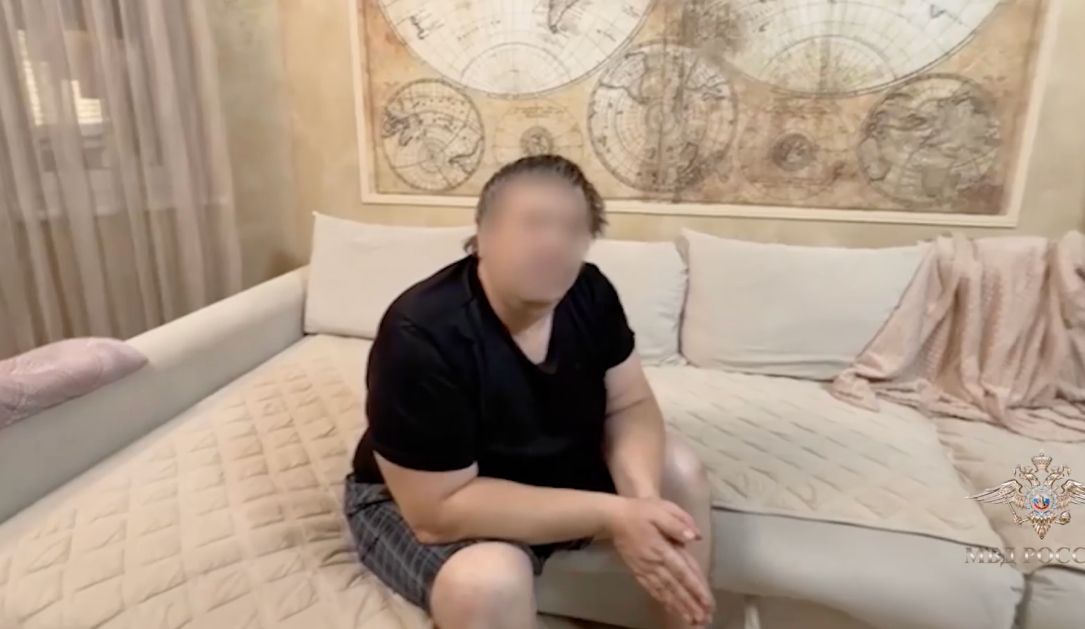
El Ministerio del Interior detuvo al líder presuntode la banda bajo arresto domiciliario, mientras que dos cómplices fueron liberados pero sujetos a restricciones de viaje. La operación policial incluyó registros simultáneos en domicilios y oficinas, resultando en el decomiso de equipos informáticos, dispositivos de comunicación y evidencia forense digital crítica para vincular las actividades delictivas con los sospechosos específicos. A diferencia de los grupos patrocinados por estados (APT), VasyGrek operaba bajo un modelo de negocio tradicional: robaban credenciales corporativas mediante campañas masivas de phishing disfrazadas de comunicaciones comerciales legítimas. La colaboración técnica con Kaspersky permitió trazar la infraestructura más allá de las fronteras rusas, identificando servidores alojados en el exterior y dominios que suplataban servicios financieros y contables. Esta intervención directa sugiere un cambio estratégico: Rusia está priorizando la limpieza interna de ecosistemas de fraude digital que pueden generar inestabilidad económica o reputacional, incluso si los actores no son espías extranjeros tradicionales.
Impacto para DevOps / Infraestructura / Cloud / Seguridad
Para los arquitectos de seguridad, este caso valida la urgencia de endurecer las políticas de manejo de adjuntos en correos electrónicos, especialmente aquellos que simulan documentación financiera (PDFs o DOCX con macros). VasyGrek dependía de una infraestructura distribuida que combinaba dominios de suplantación con servidores de comando y control (C2) fuera del país. Esto implicaba que el tráfico saliente hacia direcciones IP desconocidas en regiones geográficas específicas podía contener datos sensibles sin ser bloqueado por firewalls herederos que confían excesivamente en listas blancas locales. Además, la operación destaca el riesgo asociado al uso de herramientas de administración remota no estándar adquiridas en mercados oscuros; estas utilidades, a menudo portables y sin firma digital reconocida, evadían los controles de aplicación tradicionales (Application Allowlisting) presentes en entornos corporativos antiguos.
La expansión del grupo hacia Bielorrusia y Kazajistán hasta septiembre de 2026 demuestra que las amenazas locales pueden escalar rápidamente si no se segmentan adecuadamente las redes de sucursales o filiales regionales. Los equipos de infraestructura deben revisar sus reglas de egresos (egress filtering) para asegurar que los protocolos de administración remota solo funcionen entre subredes conocidas y no permitan conexiones arbitrarias hacia internet público desde estaciones de trabajo de usuarios finales, un vector común en ataques de tipo «living off the land».
Detalles técnicos
VasyGrek, también conocido como Fluffy Wolf, utilizaba una metodología operativa consistente que puede desglosarse en tres componentes técnicos principales. Primero, la fase de ingeniería social: envíos masivos de correos electrónicos durante horarios laborales, suplantando identidades de socios comerciales con adjuntos maliciosos disfrazados de documentos contables rutinarios. Segundo, el vector de ejecución: una vez abierto el archivo, se desplegaba malware diseñado específicamente para establecer canales de comunicación persistentes hacia servidores C2 alojados fuera de Rusia, utilizando técnicas de ofuscación para evitar detecciones basadas en firmas simples. Tercero, la fase de explotación financiera: los atacantes utilizaban herramientas de administración remota (RAT) para acceder a sistemas de banca online corporativos, ejecutando transferencias no autorizadas mientras el usuario permanecía activo pero distraído.
Kaspersky reportó más de 100 intentos de ataque atribuidos a este grupo entre enero y septiembre de 2026. Los sectores objetivo más frecuentes incluyeron empresas metalúrgicas, proveedores mayoristas de materias primas y agencias gubernamentales. Un incidente documentado en septiembre de 2025 ilustra el impacto económico: un empleado del departamento contable abrió un adjunto malicioso, permitiendo a los atacantes obtener acceso remoto al equipo y, consecuentemente, a la banca online de la empresa. Los ladrones transfirieron más de 660.000 rublos (aproximadamente $8.000 USD) a cuentas bajo su control antes de que se detectara la anomalía. Las cargas penales incluyen delitos de robo y creación/distribución de software malicioso, con penas máximas de 10 años por el primero y 5 años por el segundo.
Qué deberían hacer los administradores y equipos técnicos
Los equipos de seguridad deben implementar una revisión inmediata de sus políticas de filtrado de correo electrónico para bloquear adjuntos con extensiones dobles o tipos MIME inconsistentes que simulen documentos financieros. Es crítico aplicar sandboxing dinámico en pasarelas de email como Microsoft Exchange Online Protection o Proofpoint, configurando tiempos de espera agresivos para detener la entrega hasta el análisis heurístico completo.
En el lado del endpoint, los administradores deben auditar la presencia de herramientas de administración remota no instaladas por el equipo de TI. Ejecutá un inventario rápido para identificar procesos extraños ejecutándose desde directorios temporales o perfiles de usuario:
# Ejemplo en Linux para detectar procesos sospechosos en /tmp (común en malware)
ps aux | grep '/tmp/' | grep -v grep

# En Windows, revisar servicios y tareas programadas recientes
powershell "Get-WmiObject Win32_Service | Where-Object {$_.PathName -like '*AppData*'}"
Además, reforzá las reglas de firewall para restringir el tráfico saliente de los equipos de escritorios (workstations) a puertos y destinos conocidos. Evitá permitir conexiones RDP o VNC arbitrarias hacia internet público desde la red de usuarios finales. Actualizá las listas de bloqueo de dominios de phishing incluyendo patrones que imiten servicios contables rusos y regionales, y monitoreá activamente los logs de DNS para identificar resoluciones a IPs alojadas en proveedores cloud extranjeros no autorizados por la política corporativa.
Conclusión
El desmantelamiento de VasyGrek demuestra que la colaboración entre sector privado (como Kaspersky) y fuerzas del orden puede romper el ciclo de impunidad de los grupos cibercriminales locales. Para las organizaciones, la lección técnica es clara: el phishing financiero sigue siendo un vector letal que explota la confianza humana más que vulnerabilidades de software críticas. La prevención requiere una combinación de controles técnicos estrictos (sandboxing, egress filtering) y concienciación continua sobre el ingenio social dirigido. Este caso sirve como recordatorio de que incluso los ataques con motivación económica modesta pueden generar costes operativos y reputacionales significativos si la infraestructura de defensa no está alineada con las tácticas actuales de acceso remoto no autorizado.
Fuentes
https://therecord.media/russia-dismantles-vasygrek-infrastructure-detains-three