
Introducción
La gestión de contenedores en entornos Linux suele presentar una dicotomía operativa: por un lado, la robustez y el aislamiento nativo de systemd-nspawn; por otro, la ubiquidad del ecosistema de herramientas construido alrededor de la API de Docker Engine. Históricamente, integrar ambos mundos requería capas de abstracción complejas o scripts personalizados para traducir llamadas a la API REST hacia las primitivas de systemd. El lanzamiento de nspawn 3.0.0 altera esta dinámica al ofrecer un servidor compatible con la API del motor de Docker (docker.sock) que no solo sirve lecturas, sino también escrituras y gestión del ciclo de vida completo.
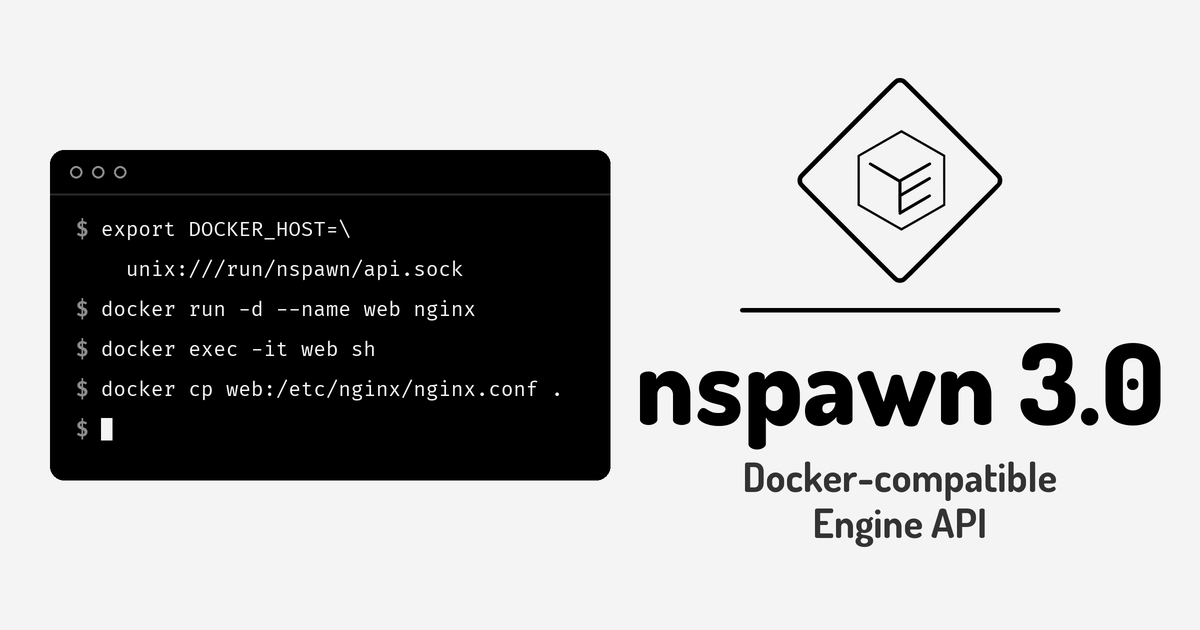
Para los equipos de infraestructura, esto significa que los runners de CI/CD, los orquestadores ligeros y las herramientas de observabilidad pueden interactuar con contenedores nspawn utilizando los mismos clientes y configuraciones que emplean para Docker o Podman. No se trata de un fork ni de una capa de compatibilidad superficial, sino de un servicio systemd dedicado que expone el socket en /run/nspawn/api.sock, permitiendo que el comando docker funcione directamente contra máquinas nspawn mediante la variable de entorno DOCKER_HOST. Esta integración reduce la fricción operativa al mantener los beneficios de seguridad y aislamiento de systemd sin sacrificar la interoperabilidad con el estándar de facto de la industria.
Qué ocurrió
La versión 2.0.0 introdujo un socket de API read-only dentro de las máquinas nspawn, suficiente para que herramientas como Traefik o Dozzle descubrieran contenedores, pero insuficiente para la gestión activa desde fuera del host. La evolución hacia la 3.0.0 formaliza el nspawn-api.service, un daemon que se levanta bajo demanda (socket activation) al detectar la primera conexión en /run/nspawn/api.sock. Este servicio actúa como cliente directo del bus D-Bus de systemd-nspawn, traduciendo las llamadas HTTP/REST de la API Docker a métodos internos del namespace org.nspawn.
La distinción crítica reside en el cambio de permisos y funcionalidad. Mientras que internamente una máquina puede montar el socket con privilegios limitados o completos según se necesite (:ro para dashboards, lectura-escritura para orquestadores), desde el host principal, la API permite operaciones destructivas y creativas: crear, iniciar, ejecutar comandos dentro, detener y eliminar máquinas, además de gestionar imágenes y volúmenes. La compatibilidad de versiones es amplia; el servidor responde en el formato de la API 1.51 y retrocede dinámicamente hasta la versión 1.24 según lo solicite el cliente, garantizando soporte para clientes antiguos o herramientas empaquetadas en distribuciones estables como Debian o Ubuntu.
Impacto para DevOps / Infraestructura / Cloud / Seguridad
El impacto más inmediato se observa en los pipelines de integración continua. GitLab Runner, uno de los ejecutores de tareas más comunes, posee un executor específico llamado docker. Tradicionalmente, este requería el demonio Docker completo. Con nspawn 3.0, al configurar la variable host del runner apuntando al socket de nspawn (unix:///run/nspawn/api.sock), las jobs se ejecutan en máquinas nspawn aisladas por cgroups y namespaces nativos de systemd, aprovechando la gestión de logs y recursos de systemd sin el overhead adicional del daemon dockerd. Esto es especialmente relevante en entornos donde la superficie de ataque de dockerd (con su historial de vulnerabilidades críticas) es una preocupación de seguridad prioritaria.
Desde la perspectiva de seguridad, la arquitectura introduce un modelo de control de acceso basado en polkit que difiere del grupo unix docker tradicional. Cualquier usuario puede conectarse al socket, pero las operaciones están restringidas por acciones de polkit (org.nspawn.inspect para lectura, org.nspawn.manage para escritura). Esto permite una granularidad fina: un usuario puede tener permisos para ver logs o estados sin poder iniciar o detener contenedores. Sin embargo, es crucial notar que quien posee el permiso org.nspawn.manage tiene, en la práctica, privilegios de root en el host. Dado que las máquinas nspawn ejecutan procesos como root y pueden montar rutas arbitrarias del sistema de archivos anfitrión, un usuario con permisos de gestión puede escalar privilegios si no se aplican reglas de polkit estrictas o cgroups restrictivos a nivel de la máquina.
Detalles técnicos
El mecanismo central es el socket activation de systemd. El paquete instala una unidad nspawn-api.socket que vigila /run/nspawn/api.sock. Al producirse una conexión, systemd inicia nspawn-api.service. Este servicio no implementa la lógica de contenedores por sí mismo; actúa como un proxy inteligente hacia el bus D-Bus del sistema.
La autenticación y autorización son puntos clave. A diferencia de una web API estándar que podría usar tokens JWT o mTLS, aquí la identidad se deriva del UID/GID del proceso que establece la conexión Unix socket.
- Root: Tiene acceso total sin preguntar.
- Usuarios no-root: Requieren reglas de polkit explícitas. El proyecto incluye un ejemplo
nspawn-wheel.rulesque otorga permisos a miembros del grupo wheel o sudo, pero esto debe ajustarse según la política de seguridad de la organización. - Limitación de recursos: Para evitar denegación de servicio (DoS) por parte de usuarios no privilegiados, el servidor impone límites en las conexiones concurrentes, streams de logs y operaciones
exec/attachpor usuario. Esto asegura que un script mal escrito no agote los descriptores de archivo o memoria del socket server, impidiendo el acceso a root u otros usuarios.
Un cambio funcional menor pero relevante para CI es el soporte para saltos de línea en variables de entorno (-e, environment en compose, Env en API). Esto soluciona problemas conocidos con mensajes de commit de Git que contienen cuerpos multi-línea (CI_COMMIT_MESSAGE), previniendo errores de parsing en las jobs.
Para habilitar la funcionalidad desde el host, los administradores deben asegurar que el socket esté activo y configurar el cliente:
# Habilitar el servicio de API de nspawn
systemctl enable --now nspawn-api.socket

# Configurar el cliente docker para usar el socket de nspawn
export DOCKER_HOST=unix:///run/nspawn/api.sock

# Verificar conexión
docker ps
Si una herramienta externa solo busca /var/run/docker.sock o /run/docker.sock, se puede crear un enlace simbólico o un drop-in de systemd si no hay conflicto con Docker Engine real, aunque la práctica recomendada es usar la variable DOCKER_HOST para evitar ambigüedades en hosts híbridos.
Qué deberían hacer los administradores y equipos técnicos
- Instalación y Actualización:
apt.nspawn.org) y Arch Linux. En sistemas basados en deb/rpm, se recomienda usar los repositorios oficiales para gestionar las dependencias de systemd correctamente.
«`bash
# Ejemplo para Debian/Ubuntu añadido repo apt.nspawn.org
sudo apt update && sudo apt install nspawn
# Verificar versión instalada
nspawn –version
«`
- Configuración de Permisos (Polkit):
/etc/polkit-1/rules.d/. Si se desea replicar la experiencia del grupo docker, crear una regla que otorgue org.nspawn.manage a un grupo específico (ej. nspawn-users) en lugar de dar acceso total a todos los usuarios locales.
- Integración con GitLab Runner:
config.toml del runner para usar el executor docker pero apuntando al socket de nspawn.
«`toml
[[runners]]
executor = «docker»
environment = [«DOCKER_HOST=unix:///run/nspawn/api.sock»]
[runners.docker]
# No se necesita image por defecto si la job lo especifica,
# pero el host debe ser accesible
privileged = false
«`
- Seguridad de Montaje:
:ro y lectura-escritura. Para paneles como Portainer o Traefik que solo necesitan descubrir servicios, usar siempre :ro. Esto previene que un compromiso del contenedor de monitoreo permita la creación o destrucción de otras máquinas anfitrionas.
«`yaml
# Ejemplo en configuración de máquina nspawn (nspawn.yml)
BindPaths=/run/nspawn/api.sock:/var/run/docker.sock:ro
«`
Conclusión
Nspawn 3.0 representa un paso significativo hacia la convergencia entre la gestión de sistemas Linux nativa y el ecosistema DevOps moderno. Al exponer una API compatible con Docker, elimina la barrera de entrada para adoptar systemd-nspawn en flujos de trabajo ya establecidos, sin exigir migraciones costosas o reescrituras de scripts. Para los equipos que valoran el aislamiento seguro, la eficiencia de recursos y la integración profunda con systemd, esta actualización convierte a nspawn en una alternativa viable no solo como herramienta CLI, sino como un motor de contenedores completo compatible con las herramientas estándar del mercado. La clave está en configurar correctamente polkit para equilibrar la accesibilidad operativa con la rigidez de seguridad que exige el entorno productivo.
Fuentes
https://blog.nspawn.org/posts/nspawn-3-0-a-docker-compatible-engine-api-for-systemd-nspawn-containers/