
Introducción
La superficie de ataque expuesta por los firewalls perimetrales sigue siendo un vector crítico para las organizaciones que operan infraestructura híbrida y cloud. Recientemente, Check Point reportó una campaña activa donde hackers desconocidos aprovechan vulnerabilidades en gateways sin parchear para desplegar implantes persistentes. El problema concreto no es solo el acceso inicial, sino la capacidad del atacante para escalar privilegios localmente y pivotar hacia la virtualización subyacente, específicamente VMware ESXi, ejecutando acciones destructivas que van más allá de la simple exfiltración de datos.
Este caso ilustra cómo una cadena de exploits bien orquestada puede convertir un dispositivo de seguridad en el punto de entrada y luego en el vehículo para atacar los hipervisores. La combinación de accesos web shell, backdoors específicos del fabricante y wipers de limpieza rápida genera un escenario de recuperación complejo para los equipos de SRE e infraestructura. Si tu organización utiliza Check Point como borde de red, la latencia en la aplicación de parches críticos puede traducirse directamente en compromisos de la capa de virtualización.
Qué ocurrió
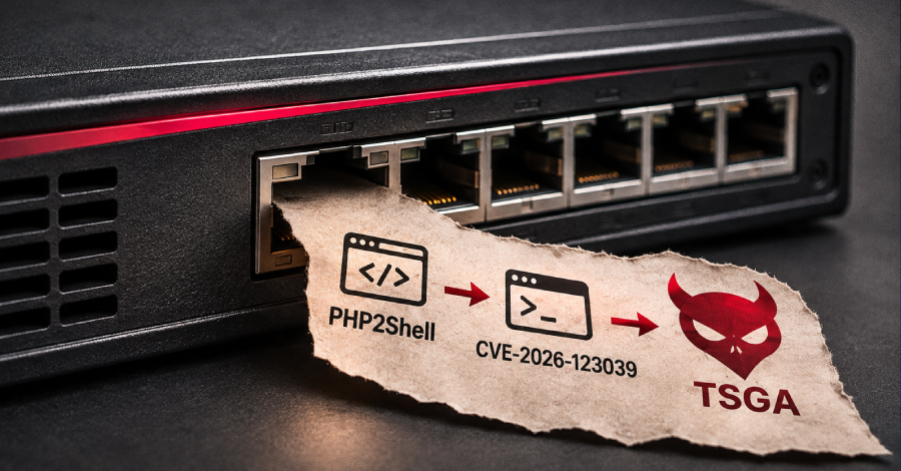
La actividad comenzó el 30 de octubre de 2026, dirigida inicialmente a organizaciones israelíes, con una segunda ola global el 2 de noviembre de 2026. Los atacantes identificaron gateways Check Point Security Gateways vulnerables a las fallas PHP2Shell (CVE-2026-109618 y CVE-2026-109619) en los portales Mobile Access. Una vez obtenido el acceso inicial como usuario del servicio portal, explotaron una vulnerabilidad de escalada de privilegios local en Gaia OS, registrada como CVE-2026-123039.
Este bug permite que cualquier usuario autenticado localmente ejecute comandos arbitrarios como root al escribir una sola solicitud en el socket del proceso DynamicCLI. Con privilegios elevados, los intrusos desplegaron shells web PHP para mantener presencia y establecieron el backdoor TSGA. La fase final de la campaña incluyó el movimiento lateral desde el gateway hacia hosts VMware ESXi accesibles vía SSH, donde se ejecutó un malware wiper denominado destroy_v6. Durante esta etapa destructiva, los atacantes dejaron archivos de texto temáticos (DREAM_ANNEXATION.txt), sugiriendo motivaciones que pueden ser tanto ideológicas como tácticas para ocultar la verdadera naturaleza de la operación.
Impacto para DevOps / Infraestructura / Cloud / Seguridad
Para los equipos de infraestructura y SRE, el impacto trasciende la seguridad tradicional. La vulnerabilidad CVE-2026-123039 tiene una puntuación CVSS de 7.8 (Alto), pero su impacto operativo es crítico porque requiere que el atacante ya tenga ejecución de código local en el dispositivo. Esto significa que una vez comprometido el borde, la escalada a root es trivial y casi inmediata. La presencia del backdoor TSGA, implementado como slot_CPconfigdaemon, complica la detección estándar porque se integra con los procesos nativos de Check Point.
Desde la perspectiva de Cloud y Virtualización, el pivot hacia ESXi es particularmente peligroso. Los wipers en hipervisores pueden corromper máquinas virtuales huésped que no tienen capacidad de snapshot inmediata o backups recientes fuera del host. Si tu arquitectura depende de gateways Check Point para el tráfico norte-sur hacia instancias AWS on-premises o centros de datos colocalizados, una intrusión aquí interrumpe la conectividad y puede borrar los metadatos de configuración necesarios para la orquestación. La dificultad aumenta porque TSGA incluye un componente TSProxy que intercepta funciones de red, permitiendo conexiones encubiertas que no aparecen en los logs de firewall convencionales, dejando a los equipos SOC ciegos ante el tráfico malicioso persistente.
Detalles técnicos
La cadena de explotación se basa en tres componentes clave documentados por Check Point y ESET bajo la familia PhiliKit. Inicialmente, las vulnerabilidades PHP2Shell permiten la ejecución remota de código en el contexto del portal de acceso móvil. Una vez dentro, CVE-2026-123039 explota una falta de autorización en el proceso DynamicCLI de Gaia OS. Afecta a las versiones R81, R81.10, R81.20, R82, R82.10 y R82.20. El vector de ataque consiste en escribir un comando específico en el socket Unix local, bypassando los controles de permiso habituales para obtener una shell root inmediata.
El payload persistente, TSGA, actúa como un backdoor pasivo que no levanta puertos TCP visibles por defecto, reduciendo su huella ante escaneos externos. Su componente TSProxy inyecta bibliotecas en procesos seleccionados del appliance para interceptar funciones de red socket() y connect(). Esto permite que el backdoor maneje conexiones entrantes marcadas específicamente por el atacante mientras deja pasar el tráfico legítimo, una técnica conocida como «living off the land» aplicada a nivel de kernel/usuariospace. La infraestructura de comando y control (C2) mostró patrones horarios concentrados entre las 09:00 y 12:00 UTC, coincidentes con la jornada laboral en China, y utilizó infraestructura VPS LightNode, lo que sugiere una posible atribución a grupos de tipo «China-nexus», aunque no está confirmada con certeza absoluta.
# Ejemplo ilustrativo de interacción con el socket vulnerable (conceptual)
echo -e "\x01\x02CMD" | nc -U /opt/CPsuite-R82/fw1/tmp/DynamicCLI.sock
La herramienta de limpieza, destroy_v6, operó sobre los hosts ESXi alcanzados. A diferencia de ransomware tradicionales que cifran archivos, este wiper sobreescribe o elimina bloques de datos críticos y metadatos del datastore, haciendo la recuperación sin backups externos prácticamente imposible. La persistencia en el gateway se logra mediante la modificación de demonios de configuración (CPconfigdaemon), asegurando que el backdoor sobreviva a reinicios no autorizados del sistema operativo Gaia.
Qué deberían hacer los administradores y equipos técnicos
La prioridad inmediata es la aplicación de parches. Los administradores de Check Point deben actualizar sus gateways a las versiones corregidas que mitiguen CVE-2026-109618, CVE-2026-109619 y, crucialmente, CVE-2026-123039. Si la actualización inmediata no es posible debido a ventanas de mantenimiento estrictas, se debe restringir el acceso al portal Mobile Access únicamente a IPs conocidas mediante listas de control de acceso (ACL) en el propio dispositivo o en el firewall upstream.
Para los equipos de seguridad y respuesta a incidentes, es fundamental auditar la presencia de procesos sospechosos denominados slot_CPconfigdaemon o bibliotecas inyectadas no estándar en los procesos principales del gateway. Verifiquen la integridad de los archivos binarios de Gaia OS comparando hash checksums contra los valores de fábrica. En el lado de virtualización, revisen los hosts ESXi que están detrás de gateways Check Point comprometidos; busquen archivos .txt extraños en las rutas raíz del datastore y verifiquen la salud de los snapshots antes de asumir que el entorno es estable.
Además, consideren monitorear el tráfico saliente desde los gateways hacia rangos de IP asociados con proveedores VPS menores como LightNode, ya que el backdoor TSGA establece conexiones entrantes encubiertas que pueden ser difíciles de correlacionar sin visibilidad de red profunda (NetFlow o sFlow habilitados).
# Ejemplo de hardening en configuración de acceso (conceptual)
MobileAccess:
  AccessControl:
    - SourceIP: "192.168.10.0/24" # Solo administradores internos
      Action: Allow
    - SourceIP: "Any"
      Action: Drop
Conclusión
La campaña observada contra Check Point demuestra que las vulnerabilidades de escalada de privilegios locales, aunque parezcan menos críticas que los RCEs remotos directos, son piezas fundamentales en cadenas de ataque sofisticadas. La combinación de PHP2Shell para el acceso inicial y CVE-2026-123039 para la toma de control total del sistema operativo Gaia permite a los atacantes desplegar herramientas especializadas como TSGA y TSProxy, diseñadas específicamente para evadir detecciones genéricas.
El despliegue de wipers en ESXi añade una capa de urgencia operativa: no se trata solo de confidencialidad o integridad temporal, sino de disponibilidad inmediata y recuperación catastrófica. Para los equipos de DevOps y SRE, esto refuerza la necesidad de tratar a los dispositivos de red como servidores críticos con ciclos de vida de parcheo estrictos. La atribución incierta (China-nexus vs. otros) no debe distraer del hecho técnico: el vector de ataque es activo, las herramientas son persistentes y el impacto puede extenderse más allá del borde de la red hacia la capa de virtualización central.
Fuentes
https://thehackernews.com/2026/11/hackers-exploit-php2shell-flaws-in.html
https://www.crowdstrike.com/blog/
https://www.redhat.com/en/blog