
Introducción
La llegada de nuevas arquitecturas de procesadores al mercado empresarial rara vez es un evento instantáneo; es un proceso escalonado donde el soporte de software precede a la disponibilidad física del hardware por meses, a veces años. Intel ha iniciado oficialmente el trabajo de habilitación en el kernel Linux para las plataformas Coral Rapids y Razor Lake. Este movimiento no implica que los chips ya estén en los racks de producción, sino que los ingenieros están inyectando los cambios necesarios en el árbol del kernel upstream para garantizar que la próxima generación de silicio sea reconocida correctamente por el sistema operativo. Para los equipos de DevOps y SRE, este es el punto crítico donde se define si una actualización de distribución Linux será transparente o requerirá parches específicos, compilaciones customizadas o actualizaciones drásticas de herramientas de virtualización.
Ignorar esta fase temprana suele llevar a sorpresas desagradables cuando el hardware llega al datacenter y el kernel instalado no detecta correctamente los controladores de red, almacenamiento o gestión térmica. El «enablement» es la capa basal que permite que componentes complejos como los aceleradores integrados o las novedades en interconexión PCIe funcionen sin intervención manual post-despliegue. Entender qué significa esta integración temprana ayuda a planificar ventanas de mantenimiento y estrategias de actualización de firmware y kernel con antelación, evitando cuellos de botella operativos durante la migración masiva de cargas de trabajo.
Qué ocurrió
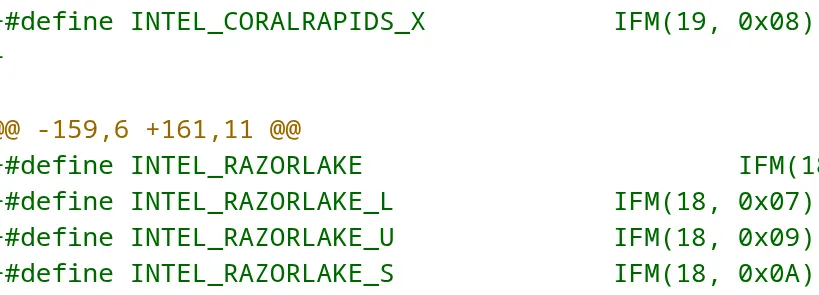
Intel está preparando el terreno para sus sucesoras en los segmentos de alto rendimiento y centros de datos escalables. Coral Rapids se posiciona como la evolución directa de las series Xeon Scalable actuales, mientras que Razor Lake apunta a nichos específicos dentro del ecosistema de servidores, probablemente con un enfoque distinto en densidad o eficiencia energética comparado con su hermano mayor. La noticia clave no es el lanzamiento comercial, sino la apertura del código fuente y la colaboración con los mantenedores del kernel para incluir las definiciones de dispositivos (device IDs), drivers básicos y ajustes de energía necesarios.
Este proceso técnico implica modificar archivos de cabecera en include/linux/cpu.h o definir nuevas estructuras en los subsistemas de ACPI y PCI. Los cambios actuales son mayormente «scaffolding»: esqueletos de código que permiten al kernel distinguir entre estas nuevas CPU y las generaciones anteriores (como Granite Rapids o Sierra Forest). Aunque el rendimiento final no está optimizado todavía, la identificación correcta es vital para que herramientas como lscpu, dmidecode y los orquestadores de contenedores reporten métricas precisas. Sin esta habilitación básica, un servidor con Coral Rapids podría ser tratado erróneamente como una plataforma genérica x86-64, perdiendo acceso a instrucciones vectoriales específicas o funciones de seguridad en hardware.
Impacto para DevOps / Infraestructura / Cloud / Seguridad
Para los equipos de infraestructura, el impacto inmediato reside en la cadena de suministro de software. Las distribuciones Linux empresariales como RHEL, Ubuntu LTS y SLES tienen ciclos de certificación rígidos. La habilitación temprana en el kernel upstream significa que las versiones futuras de estas distros (probablemente alineadas con kernels 6.12 o superiores) incluirán soporte nativo sin necesidad de repositorios adicionales tipo «backport». Esto reduce la deuda técnica asociada a gestionar parches out-of-tree para hardware nuevo, simplificando la gestión de imágenes base en entornos cloud híbridos.
Desde la perspectiva de seguridad, la correcta identificación del hardware habilita funciones avanzadas como TME (Total Memory Encryption) o SGX si están presentes en estas nuevas arquitecturas. Si el kernel no reconoce correctamente las capacidades del procesador, puede deshabilitar silenciosamente extensiones de seguridad que dependen de instrucciones específicas de CPU. Para los ingenieros de SRE, esto se traduce en la necesidad de revisar los playbooks de actualización del kernel. Una migración a Coral Rapids o Razor Lake podría requerir una versión mínima de kernel específica para garantizar que los drivers de red (probablemente basados en Ethernet 800GbE o superior) y NVMe operen con el rendimiento esperado, afectando directamente los SLAs de latencia en microservicios críticos.
Detalles técnicos
El trabajo de habilitación se centra en la integración a bajo nivel dentro del código fuente del kernel Linux. Los desarrolladores están definiendo nuevos x86 CPU model numbers y actualizando las tablas de identificación en el subsistema arch/x86/kernel/cpu/. Esto permite que el sistema operativo aplique microcódigo específico y configuraciones de C-states (estados de inactividad del procesador) adecuadas para la nueva litografía y arquitectura térmica. Sin estos ajustes, el gestor de energía podría no optimizar correctamente el consumo o, peor aún, provocar throttling agresivo innecesario.
Además de la identificación básica, se están preparando cambios en los controladores de chipset (PCH) y en las interfaces de gestión de red. Es probable que estas plataformas introduzcan nuevos estándares en PCIe Gen 6 o mejoras significativas en CXL (Compute Express Link), lo que requiere soporte en el kernel para mapeo de memoria coherente entre CPU y dispositivos acelerados. Los parches iniciales suelen tocar archivos como drivers/acpi/ para describir la topología del sistema correctamente y drivers/gpu/ si hay gráficos integrados relevantes para cargas de trabajo de IA inferencial ligeras. La fase actual es de «bring-up», donde el objetivo principal es que el kernel arranque, detecte todos los núcleos y monte los sistemas de archivos, antes de optimizar throughput o latencia.
Qué deberían hacer los administradores y equipos técnicos
Primero, monitoreen las notas de lanzamiento (release notes) de sus distribuciones Linux preferidas para versiones futuras que incluyan kernels 6.12, 6.13 o superiores. Estas versiones serán las primeras en contener el soporte maduro para Coral Rapids y Razor Lake. No intenten instalar estas nuevas CPUs en sistemas con kernels anteriores a la versión 6.10 sin verificar la disponibilidad de parches específicos del proveedor (OEM), ya que es probable que carezcan de los IDs de dispositivo necesarios.
Segundo, actualicen sus herramientas de inventario y monitoreo. Herramientas como Prometheus Exporters o agentes de cloud monitoring deben ser probadas en entornos de laboratorio con imágenes de kernel recientes para asegurar que reporten correctamente las métricas de CPU específicas de estas nuevas arquitecturas. Si gestionan flotas heterogéneas, preparen perfiles de Ansible o Terraform que permitan seleccionar la versión del kernel basada en el hecho de hardware detectado durante el provisionamiento inicial (PXE boot). Esto evita aplicar configuraciones genéricas a hardware que requiere parámetros de sysctl o módulos kernel específicos para funcionar con eficiencia óptima.
Tercero, planifiquen pruebas de rendimiento comparativas una vez que tengan acceso al hardware pre-producción. Las mejoras en IPC (Instructions Per Cycle) y ancho de banda de memoria deben validarse contra sus workloads reales antes de comprometerse a compras masivas. El soporte del kernel es la base, pero el ajuste fino de parámetros como scheduler o transparent huge pages suele variar entre generaciones de CPU.
Conclusión
La habilitación temprana de Coral Rapids y Razor Lake en el kernel Linux marca el inicio de un ciclo de actualización silencioso pero crucial para la infraestructura de servidores. Aunque no hay acción inmediata requerida hoy, la ventana de preparación se abre ahora. Los equipos que integren estas consideraciones en sus estrategias de gestión del ciclo de vida del hardware evitarán fricciones operativas cuando estas plataformas lleguen al mercado mainstream. La convergencia entre el desarrollo de kernel upstream y el roadmap de Intel asegura una transición más suave, siempre que los administradores mantengan sus stacks de software actualizados y alineados con los requisitos mínimos de versión establecidos por los proveedores.
Fuentes
https://www.phoronix.com/news/Linux-Coral-Rapids-Razor-Lake