
Introducción
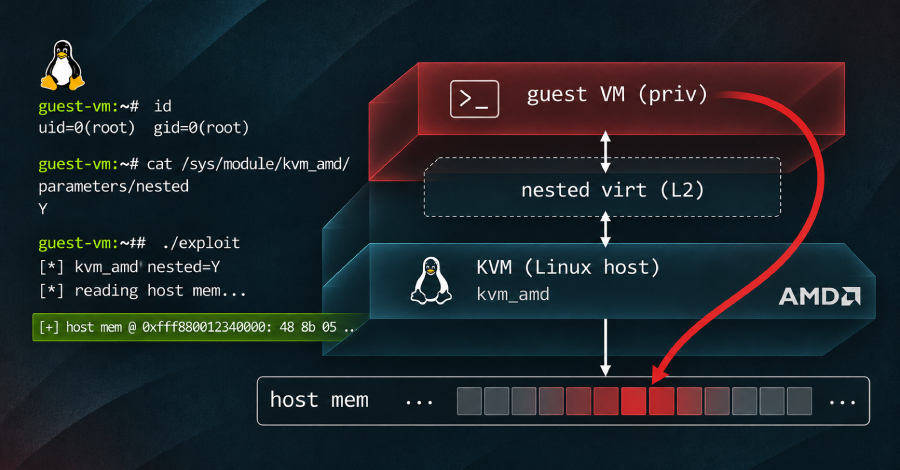
La aislamiento estricto entre máquinas virtuales (VM) y el sistema operativo host es la piedra angular de la virtualización en la nube. Sin embargo, una vulnerabilidad crítica reciente ha demostrado que este perímetro puede romperse bajo condiciones específicas de hardware y configuración. CVE-2026-99312 no es un error de lógica de red ni una debilidad de autenticación; es un fallo de gestión de memoria en KVM, el hipervisor integrado en Linux, que permite a un atacante con privilegios de root dentro de una VM leer y escribir arbitrariamente en la memoria física del host.
El incidente se materializó en infraestructuras de DigitalOcean, donde investigadores lograron exfiltrar aproximadamente 127 GB de RAM del servidor físico desde el interior de un Droplet comprometido. Aunque el proveedor mitigó el riesgo mediante parches dinámicos (live patching), la exposición para entornos on-premise o nubes privadas que no aplican actualizaciones inmediatas es severa. El problema radica en una interacción defectuosa durante los reinicios de VMs anidadas, lo que deja punteros «colgando» sobre memoria ya liberada por el kernel, pero aún accesible para la traducción de direcciones del procesador AMD.
Qué ocurrió
Oren Yomtov, investigador de Terra Security, descubrió que una serie de parches de seguridad aplicados en 2022 para corregir CVE-2022-3344 introdujeron una regresión silenciosa pero peligrosa. El objetivo original era asegurar que, al reiniciar una VM anidada (una VM dentro de otra), el control volviera correctamente a la VM exterior. Si bien se restauró el bloque de control general, los desarrolladores olvidaron restablecer el puntero a la tabla de paginación anidada (nested page table).
Cuando una señal INIT detiene la VM anidada, KVM omite limpiar el estado de gestión de memoria asociado al vCPU. Esto deja un puntero interno apuntando a una página del kernel que ha sido liberada (freed). El sistema operativo puede reutilizar esa misma dirección física para otros datos en cualquier momento. Si la VM huésped logra «llenar» o controlar el contenido de esa página reutilizada antes de que el host acceda a ella, puede forjar entradas falsas en la tabla de paginación. El procesador AMD, al seguir estas entradas corrompidas, termina traduciendo direcciones virtuales de la VM hacia páginas físicas completamente arbitrarias del host, rompiendo el aislamiento de memoria.
Impacto para DevOps / Infraestructura / Cloud / Seguridad
El impacto principal es la ruptura total del modelo de multi-tenancy seguro en hosts AMD sin parches. En un entorno compartido, una sola VM comprometida puede leer datos sensibles residentes en la RAM física que pertenecen a otros clientes o procesos del host. La lectura no se limita al espacio asignado a la VM atacante; el alcance observado fue de 127 GB, lo que sugiere que el vector permite escanear grandes volúmenes de memoria física disponible.
Además de la confidencialidad (lectura), existe un riesgo de integridad y disponibilidad. En pruebas controladas en servidores bare-metal AMD, los investigadores lograron escribir 32 bytes específicos en una página activa del kernel del host. Una modificación arbitraria a estructuras de datos internas del kernel o tablas de paginación puede provocar desde comportamientos erráticos hasta un kernel panic (Denial of Service). Para los equipos DevOps que gestionan flotas heterogéneas, esto implica que la vulnerabilidad no es universal: Intel está exenta, pero cualquier nodo AMD con nested=1 activado en el módulo kvm_amd está expuesto.
Es crucial notar que la vulnerabilidad requiere acceso root dentro de la VM huésped. No es un vector remoto desde la red externa sin compromiso previo de la máquina virtual. Sin embargo, una vez dentro del guest, los privilegios se escalan efectivamente al nivel de hipervisor para operaciones de memoria. Esto redefine el riesgo en entornos donde las imágenes de VMs son entregadas a usuarios finales o clientes que pueden tener acceso administrativo dentro de su instancia.
Detalles técnicos
La vulnerabilidad reside en la ruta de reinicio (INIT) del vCPU durante escenarios de virtualización anidada. El código defectuoso fue introducido en el kernel Linux 6.1 (lanzado en 2022) y retroportado a las líneas estables 5.15.81 y 6.0.11. Por lo tanto, la exposición abarca kernels de múltiples años hasta las versiones más recientes no parcheadas.
La mecánica técnica es una Use-After-Free contextual en la estructura struct kvm_vcpu. El puntero afectado es aquel que referencia la tabla de páginas anidada (NPT/EPT dependiendo de la arquitectura, pero aquí específico para AMD SVM). Al no inicializarse a NULL o a un valor seguro tras el reseteo de la VM interna, el hardware AMD sigue utilizando esa entrada.
Las calificaciones de severidad divergen significativamente entre los mantenedores del kernel y las distribuciones comerciales:
- Linux Kernel CVE Team: Otorga una puntuación CVSS v3.1 de 8.8 (Alta), reconociendo impactos altos en confidencialidad, integridad y disponibilidad.
- Red Hat: Asigna una ponderación preliminar de 5.6 (Moderada), argumentando que el impacto principal es la denegación de servicio y que la lectura de memoria requiere condiciones específicas de reutilización de páginas.
- DigitalOcean/Terra Security: Tratan el incidente como crítico debido a la facilidad con la que se recuperó el banner del kernel del host y grandes bloques de RAM en un entorno productivo real.
El parche oficial corrige este comportamiento forzando el reinicio del estado de gestión de memoria en cada señal INIT. Las versiones estables que incluyen esta corrección son:
- Kernel 7.3.5
- Kernel LTS 6.18.64
- Kernel LTS 6.12.118
A fecha de la divulgación, las distribuciones principales aún no han liberado paquetes actualizados en sus repositorios estables. Debian lista todos los kernels en stable como vulnerables, con el fix solo disponible en unstable. Ubuntu marca la CVE como High pero no ha publicado aún un paquete de kernel corregido para todas sus versiones soportadas.
Qué deberían hacer los administradores y equipos técnicos
La mitigación inmediata depende del acceso que se tenga a la infraestructura subyacente. Para operadores de nubes privadas o servidores dedicados con procesadores AMD, la acción prioritaria es verificar el estado de la virtualización anidada y aplicar el parche de kernel.
- Verificar configuración actual: Ejecutar el siguiente comando en el host para confirmar si la vulnerabilidad aplica a la instancia:
cat /sys/module/kvm_amd/parameters/nested«`
Si el resultado es 1 o Y, el host es vulnerable. Si es 0 o N, la ruta de código defectuosa no se activa y el host está seguro temporalmente.
- Mitigación rápida (sin reboot): Si no se puede actualizar el kernel inmediatamente, deshabilitar la virtualización anidada cierra el vector de ataque por completo. Esto se logra recargando el módulo:
sudo modprobe -r kvm_amd && sudo modprobe kvm_amd nested=0
«`
Advertencia: Esto impedirá que las VMs huéspedes ejecuten sus propias VMs (nested virtualization). Es necesario coordinar esta acción con los usuarios finales o servicios de CI/CD (como GitHub Actions o GitLab Runners) que dependen de la ejecución de contenedores en Docker-in-Docker o VMs dentro de CI runners.- Actualización permanente: Una vez disponible el paquete de kernel corregido para su distribución específica, instalarlo y reiniciar el host. Recordar que actualizar el SO dentro de la VM no soluciona el problema; el parche debe residir en el kernel del host.
# Ejemplo genérico para Debian/Ubuntu (una vez liberado el paquete)
sudo apt update
sudo apt install linux-image-generic-hwe-24.04 # Versión específica según distro
sudo reboot
«`
Conclusión
CVE-2026-99312 es un recordatorio de que la complejidad en las capas de virtualización introduce superficies de ataque no triviales. La corrección de una vulnerabilidad (CVE-2022-3344) generó una regresión que permaneció latente durante casi cuatro años, afectando silenciosamente a toda la base instalada de kernels Linux 6.x y retroportados a 5.15/6.0 en hardware AMD.
Para los equipos de seguridad e infraestructura, la lección operativa es doble: primero, mantener un inventario preciso de qué hosts tienen nested virtualization habilitado; segundo, no asumir que las distribuciones estables (LTS) estén libres de vulnerabilidades críticas solo por su antigüedad. Dado que los parches upstream ya existen pero la propagación a las distros comerciales puede tardar semanas o meses según el calendario de release, la deshabilitación proactiva de la anidación en hosts no críticos sigue siendo la medida de defensa más robusta hasta que se garantice la actualización del kernel host.
Fuentes
https://thehackernews.com/2026/11/new-linux-kvm-flaw-cve-2026-99312-lets.html
https://www.darkreading.com/
https://www.checkpoint.com/blog/