
Introducción
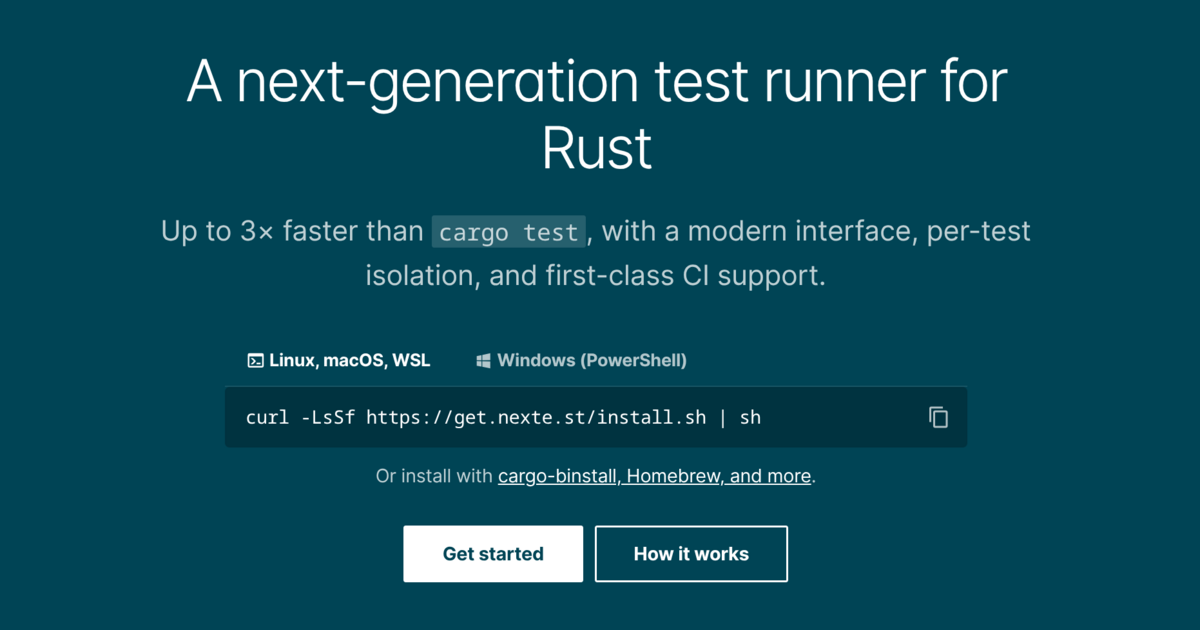
Durante más de cuatro años, cargo-nextest entregó binarios compilados mediante tarballs y archivos ZIP que exigían extracción manual por parte del usuario. Si bien este enfoque garantizaba transparencia en la distribución, imponía una carga operativa significativa, especialmente en entornos Windows donde la instalación requería múltiples pasos o scripts ad-hoc. La reciente incorporación de scripts de instalación nativos para Unix-like (incluido WSL y Cygwin) y PowerShell elimina esta fricción, permitiendo una ejecución directa tipo curl | sh o irm | iex. Este cambio no es meramente cosmético; representa la culminación de un esfuerzo de ingeniería para equilibrar la conveniencia del instalador tradicional con las garantías de integridad y compatibilidad que requiere una herramienta crítica en pipelines de CI/CD.
La resistencia inicial a incluir estos scripts se basó en la desconfianza hacia su complejidad oculta y la dificultad para mantenerlos consistentes entre plataformas. Sin embargo, la evolución del ecosistema Rust y la necesidad de soportar variantes de libc (como musl vs glibc) hicieron inevitable esta solución. El equipo detrás de nextest optó por un desarrollo deliberadamente lento, priorizando la calidad sobre la velocidad de entrega, lo que resulta relevante para equipos DevOps que evalúan herramientas no solo por sus funcionalidades, sino por su mantenibilidad a largo plazo y la previsibilidad de sus actualizaciones.
Qué ocurrió
La implementación oficial de los scripts de instalación se lanzó tras un periodo de desarrollo intermitente de más de un mes, enfocado exclusivamente en alcanzar un estándar de calidad comparable al resto del proyecto nextest. Los nuevos instaladores son compatibles con cualquier shell Bourne-compliant (bash, sh, zsh) en sistemas Unix-like y soportan tanto PowerShell 5.1 como 7.x en Windows. La arquitectura técnica introduce un «install manifest», un archivo de texto generado por la herramienta interna mukti que contiene las URLs de los artefactos y sus checksums SHA-256 para cada versión publicada.
Este manifiesto está diseñado para ser parseado eficientemente con utilidades estándar como read en shells Unix o -split en PowerShell, evitando dependencias externas como jq. El proceso de instalación sigue una secuencia estricta: descarga del manifiesto, verificación de la integridad criptográfica, selección automática de la variante binaria adecuada (por ejemplo, eligiendo el build musl estático si se detecta una glibc antigua o ausente en Linux) y despliegue final. Esta lógica resuelve el problema histórico de la incompatibilidad entre versiones de libc, que antes forzaba a los administradores a descargar manualmente el artefacto correcto.
Impacto para DevOps / Infraestructura / Cloud / Seguridad
Para los equipos de infraestructura y seguridad, la introducción de estos scripts reduce la superficie de ataque asociada a la instalación manual incorrecta o al uso de binarios no verificados. Al centralizar la lógica de selección de plataforma y validación de checksums en un script probado, se minimiza el riesgo de errores humanos en pipelines automatizados que ejecutan cientos de instalaciones concurrentes en nodos efímeros de Kubernetes o instancias EC2. La capacidad de detectar automáticamente la necesidad de una versión musl evita fallos silenciosos de ejecución en contenedores mínimos como Alpine Linux o distros con libc desactualizadas, comunes en entornos cloud heredados.
Además, la compatibilidad con PowerShell 5.1 (instalado por defecto en Windows Server) facilita la integración en entornos corporativos mixtos sin exigir actualizaciones previas del shell base. Para los equipos de SRE que gestionan flotas heterogéneas de desarrolladores y CI runners, la unificación del comando de instalación bajo una sola interfaz (install.sh o install.ps1) simplifica las plantillas de automatización y reduce la deuda técnica asociada al mantenimiento de scripts customizados. La confianza en la herramienta aumenta al saber que el instalador ha sido sometido a pruebas exhaustivas de modos de fallo, no solo al camino feliz.
Detalles técnicos
El núcleo de la solución reside en mukti, una herramienta interna utilizada para generar los artefactos y el manifiesto de instalación. El manifiesto es un archivo simple pero robusto, estructurado para minimizar el parsing costoso. Los scripts de instalación implementan validaciones críticas que van más allá de la descarga básica: manejan redirecciones HTTP/HTTPS, aplican timeouts a conexiones estancadas y aseguran una limpieza adecuada ante señales de interrupción (SIGINT/Ctrl-C), un detalle frecuentemente ignorado en scripts generados automáticamente.
En cuanto a la seguridad, el script prohíbe explícitamente las redirecciones de HTTPS a HTTP para prevenir ataques de downgrade durante la descarga del manifiesto o los binarios. Originalmente, una implementación temprana permitía estas redirecciones, un error conceptual que fue corregido tras una revisión humana intensiva. Las pruebas automatizadas validan el comportamiento frente a fallos parciales: si la descarga del checksum es exitosa pero la del binario falla, el script debe limpiar los artefactos temporales y retornar un código de salida no cero sin dejar archivos huérfanos en /usr/local/bin o el directorio local. El uso de hashes SHA-256 verifica la integridad de los datos antes de su ejecución, mitigando riesgos de manipulación en tránsito si se pierde una capa TLS subyacente debido a proxies corporativos mal configurados.
Qué deberían hacer los administradores y equipos técnicos
Los administradores que utilicen cargo-nextest en pipelines CI/CD deben actualizar sus comandos de instalación para aprovechar la nueva funcionalidad, eliminando las lógicas manuales de extracción. En entornos Linux/macOS, se recomienda ejecutar el script directamente:
curl -LsSf https://get.nexte.st/latest/linux | shPara Windows, utilizando PowerShell 5.1 o superior:
irm https://get.nexte.st/latest/windows-cli.ps1 | iexEs crucial verificar que el entorno de ejecución tenga permisos de escritura en el directorio de destino ($HOME/.cargo/bin por defecto). Si la automatización falla, los logs del script deben revisarse para identificar si el problema radica en la resolución DNS del manifiesto o en una incompatibilidad de libc detectada automáticamente. Los equipos deben considerar fijar versiones específicas en lugar de latest en entornos de producción o staging crítico para evitar sorpresas por cambios en el binario subyacente, aunque los scripts actuales soportan esta parametrización.
Conclusión
La llegada de los scripts de instalación a cargo-nextest marca un hito en la madurez del proyecto, cerrando una brecha de usabilidad que persistía desde 2022. Lo más destacable no es la funcionalidad en sí, sino el proceso de desarrollo: se rechazó el enfoque «vibed» (generación rápida con LLMs sin revisión profunda) a favor de una validación rigurosa donde la inteligencia artificial asistió en la creación de harnesses de prueba masivos, pero la toma de decisiones arquitectónicas y la detección de errores lógicos quedaron en manos humanas.
Este modelo demuestra que las herramientas de infraestructura críticas pueden beneficiarse de aceleradores modernos sin sacrificar la solidez. Para la comunidad Rust y DevOps, nextest establece un precedente: la conveniencia no debe ser enemiga de la robustez. La inversión de 25 horas de revisión manual en un script de instalación envía una señal clara sobre cómo se debe mantener el software que sostiene los flujos de trabajo diarios de miles de ingenieros.
Fuentes
- https://sunshowers.io/posts/nextest-install-scripts/